


2层攻击有4个方面,如下:
CAM溢出和MAC欺骗、stp攻击、DHCP攻击、arp欺骗攻击。
今天介绍CAM table
show mac address-table dynamic 这个就是cam表。
交换机会学习所接设备的mac,生成一个mac与接口对应的表。
pc1和pc2和攻击者在同一网段,都接在一个交换机上,在攻击者上抓包是抓不到pc1和pc2之间的单播包的。因为交换机按照cam转发的。所以攻击者还不能抓到。
想抓包就让CAM溢出,造成交换机泛洪。
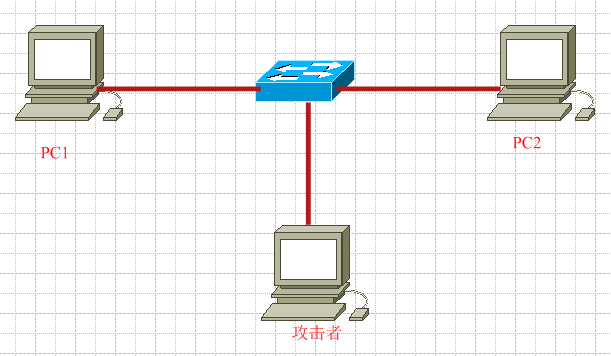
概念:Pc机发单播包,但是交换机没有找到目标主机,此时交换机叫unkown unicast flooding。这个包交换机会向本广播域的所有接口泛洪。
cam的容量,3550产品最多12000的条目。
从一个端口发包,交换机会自动的学习源mac,将其放在cam里,攻击者可以从该端口伪造好多个源mac,达到cam最高的条目数,这样就会造成之前真确的mac被挤得溢出,这时,pc1在想pc2发单播包,交换机的cam里已经找不到对应的端口去转发,此时就会unkown unicast flooding,开始泛洪。这时,pc3上装个抓包软件就能抓包了。


发表评论 评论 (1 个评论)