


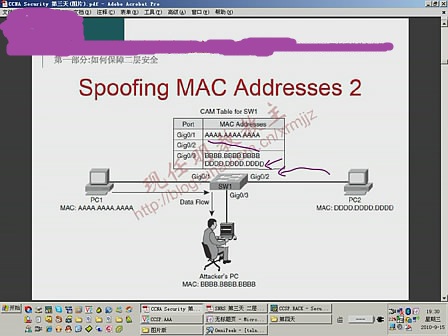
攻击者,伪造一个pc2的mac为源,此时,会改变交换机的cam,造成攻击者与交换机连接的端口有2个mac,其中包含自己的和pc2的。这个情况下,pc1向pc2发包时,就直接发给了攻击者。但是,当这个时候,pc2发个包给pc1,cam再次被改写,数据会正常的。这种攻击,要攻击者不停的发伪造源mac。
mac的攻击骗的是交换机。ARP攻击骗的是PC。
攻击者,伪造一个pc2的mac为源,此时,会改变交换机的cam,造成攻击者与交换机连接的端口有2个mac,其中包含自己的和pc2的。这个情况下,pc1向pc2发包时,就直接发给了攻击者。但是,当这个时候,pc2发个包给pc1,cam再次被改写,数据会正常的。这种攻击,要攻击者不停的发伪造源mac。
mac的攻击骗的是交换机。ARP攻击骗的是PC。


发表评论 评论 (1 个评论)