


前一段时间给一个用户配置L2TP VPN,拓扑如下:
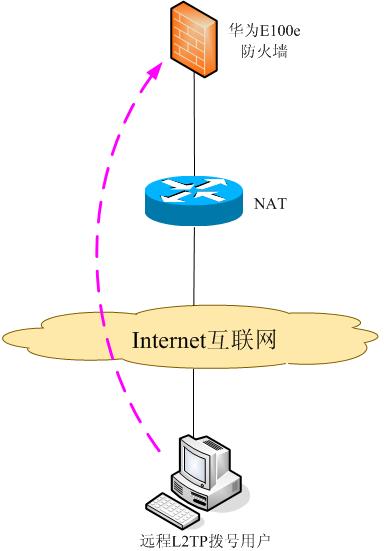
如上图所示,用户有1台防火墙,用于保护内部服务器区域,出口处采用1台路由器NAT实现互联网访问,目前用户需要远程访问内部服务器,实现远程桌面管理,数据配置等等。暂不讨论这个需求合不合理,按照用户的需求,我建议使用L2TP VPN方式来实现。
本想在路由器上配置L2TP,但用户却要求在防火墙上配置(以前都是在出口设备上配置,没想到这次要在NAT环境下),具体原因不去考虑,按照上帝的要求来吧!
经过一番折腾,最终实现了用户需求。
总结如下:
1、首先在防火墙和路由器之间配置3层互联,配置防火墙为路由非NAT模式。
2、在防火墙上配置L2TP,并添加相关策略,允许各区段互通。这里需要注意,Virtual-Template端口的IP地址不要配置为unnumber内部接口。
3、在路由器的NAT配置中将防火墙的1701端口映射到外网,这样就可以远程L2TP拨号了。
4、修改L2TP拨号终端操作系统注册表,关闭L2TP IPSEC。方法如下:
By default, Windows 2000 performs L2TP-over-IPSec. To force it to use L2TP only,you must navigate to the ProhibitIPSec key in the registry and change 0 (L2TP-over-IPSec) to 1 (L2TP only). (Before performing this, Juniper Networksrecommends that you back up your registry.) Click Start > Run: Type regedit Double-click HKEY_LOCAL_MACHINE > System > CurrentControlSet >Services > RasMan > Parameters. Double-click ProhibitIPSec: Type 1 in theValue data field, select Hexadecimal as the base value, then click OK.Reboot. (If you do not find such an entry in the registry, see Microsoft WIndows documentation for information on how to create one.)
大概就这么多了。


发表评论 评论 (4 个评论)